Alexandra Ciornei

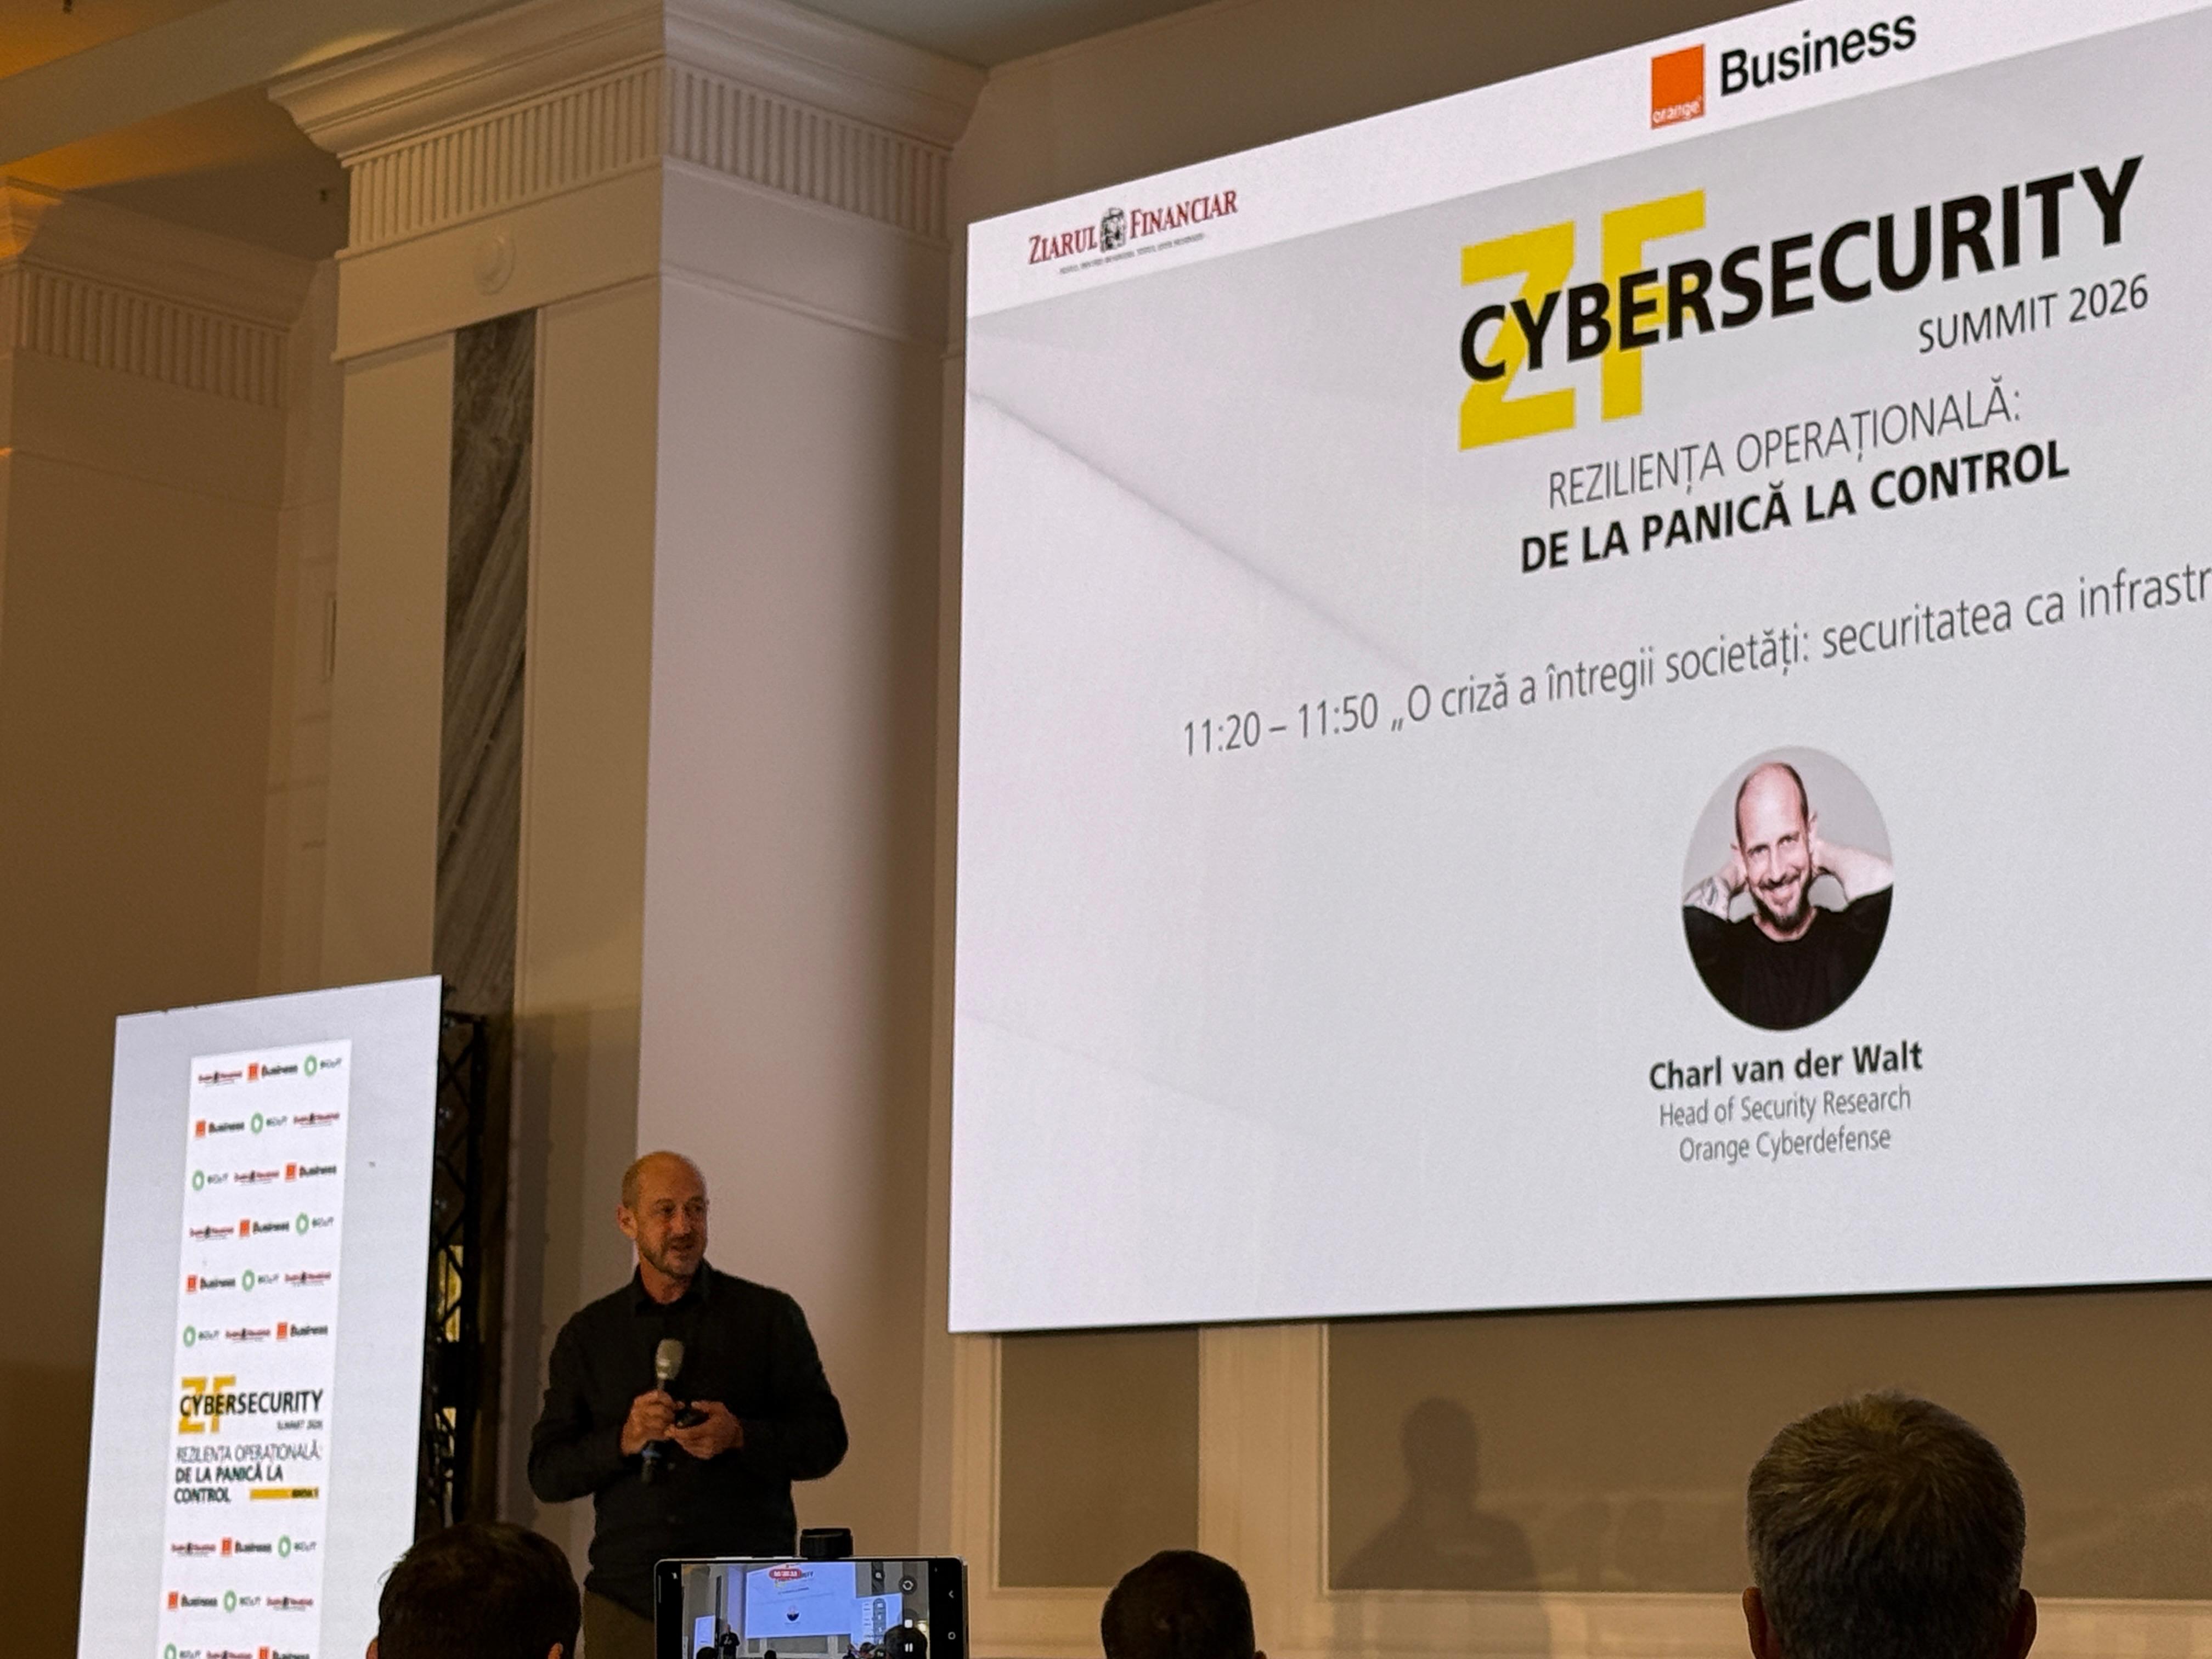
Charl van der Walt, Head of Security Research la Orange Cyberdefense, și Mădălin Dumitru, CEO al companiei SCUT, au vorbit despre lumea în care „nu suntem în război, dar nici nu putem spune că nu suntem în război” și despre datoria de securitate care începe să ajungă la scadență, în cadrul conferinței ZF Cybersecurity Summit 2026.
Charl van der Walt lucrează la Paris, dar locuiește în continuare în Cape Town, Africa de Sud. La începutul intervenției sale, expertul în securitate cibernetică a vorbit despre asemănările dintre două societăți care au traversat schimbări politice profunde și care au încercat, în ultimele decenii, să construiască democrații funcționale.
Africa de Sud a organizat primele alegeri democratice în 1994, la doar câțiva ani după Revoluția din România. Experiențele celor două țări le-au arătat oamenilor că lumea nu este imuabilă și că evenimentele care schimbă vieți, guverne și societăți se pot produce rapid.
„Unul dintre lucrurile pe care cred că le avem în comun este faptul că înțelegem schimbarea. Înțelegem că schimbările se produc și că ele se pot manifesta în moduri extrem de dramatice. Atunci când discut cu colegii mei din Europa Occidentală sau din Statele Unite, observ că le este mult mai greu să înțeleagă evenimentele care îți pot schimba cu adevărat viața, evenimentele care pot schimba lumea”, a spus Charl Van Der Walt.
Această capacitate de a accepta schimbarea devine esențială într-un context în care securitatea cibernetică nu mai poate fi separată de geopolitică, economie, comportamentul oamenilor sau ritmul în care apar noile tehnologii. Potrivit lui Charl, amenințările se transformă foarte repede, însă schimbarea lor nu este întâmplătoare, ci este determinată de obiectivele celor care operează în acest spațiu.
„Lumea se schimbă în moduri extrem de dramatice. Iar în domeniul securității cibernetice, lucrurile se schimbă și mai repede. Schimbarea aceasta nu este accidentală. Nu este întâmplătoare. Ea este controlată de actorii care generează amenințările”, a explicat reprezentantul Orange Cyberdefense.
Tehnologia, de la țintă la armă și pârghie geopolitică
Peisajul securității cibernetice este influențat de patru categorii majore de schimbări: politice, economice, socioculturale și tehnologice. În interiorul acestui mediu operează actori statali, infractori cibernetici și o categorie aflată în creștere, cea a activiști cibernetici care acționează independent, dar ale căror obiective pot fi aliniate intereselor unui stat, a mai explicat Charl van der Walt.
Una dintre cele mai importante transformări politice identificate de Charl este retragerea Statelor Unite din rolul tradițional de „polițist al lumii”. Dincolo de forța militară, puterea americană a contribuit, în ultimele decenii, la securitatea spațiului cibernetic, la stabilirea standardelor și la susținerea unei anumite ordini internaționale.
Reducerea acestei implicări lasă în urmă un spațiu în care mai multe puteri concurează pentru influență.
„Adevărul este că statu-quoul global existent de la sfârșitul celui de-Al Doilea Război Mondial a fost menținut prin puterea americană și prin capacitatea Statelor Unite de a-și proiecta influența în întreaga lume. Nu mă refer doar la forța fizică, ci și la securitatea din spațiul cibernetic, la construirea standardelor și la garantarea statului de drept. Toate acestea au fost susținute de Statele Unite, iar acum America își schimbă poziția”, a spus Charl.
Mai mult decât în alte perioade istorice, competiția pentru putere se desfășoară astăzi în spațiul cibernetic. Tehnologia este, simultan, o țintă pe care statele vor să o controleze, o armă pe care o pot îndrepta împotriva adversarilor și o pârghie prin care pot limita accesul altor țări la infrastructură, produse sau servicii esențiale.
Pentru o economie, securitatea nu mai înseamnă doar să își protejeze computerele de hackeri. Contează și cine deține infrastructura de telecomunicații, cine controlează platformele AI folosite de companii și în ce condiții poate fi retras accesul la ele.
„Există securitatea la nivel tehnic - cine poate pătrunde în computerul meu - și securitatea la nivel sistemic -cine controlează, de fapt, tehnologia pe care o folosim. Iar astăzi, mai mult ca oricând, trebuie să ne întrebăm: cine îmi controlează sistemele de inteligență artificială?.”
Dacă strategia de dezvoltare a unei afaceri se bazează pe AI pentru a câștiga eficiență și productivitate, compania trebuie să înțeleagă și de cine depinde. Accesul la un model performant poate fi disponibil astăzi și retras mâine, în urma unei decizii politice luate într-o altă țară.
„Dacă strategia companiei mele este să accelereze, să învețe și să devină mai eficientă și mai productivă cu ajutorul inteligenței artificiale, atunci a cui tehnologie AI o folosesc? Și cât timp mi se va mai permite să o folosesc? Dacă strategia mea de securitate este construită pe un amestec de produse americane și chinezești, mai pot spune că am cu adevărat o strategie de securitate în această lume aflată în schimbare?”, a întrebat Charl.
Fragmentarea lumii aduce pentru companii atât costuri de conformitate, cât și riscuri operaționale. Firmele trebuie să afle unde pot păstra datele, către ce platforme AI pot trimite documente și ce reglementări trebuie să respecte. În paralel, un produs cumpărat din Statele Unite, China sau chiar dintr-o țară europeană poate deveni indisponibil din motive geopolitice.
„Întreaga idee a globalizării, ideea că toată lumea participă în mod egal la economia globală, este amenințată în acest moment într-un mod cât se poate de real. Produsele pe care le cumpărăm din China, Statele Unite sau chiar din Franța pot deveni brusc indisponibile, deoarece tehnologia este folosită ca pârghie în această nouă lume fragmentată”, a explicat reprezentantul Orange Cyberdefense.
O datorie de securitate care va ajunge la scadență
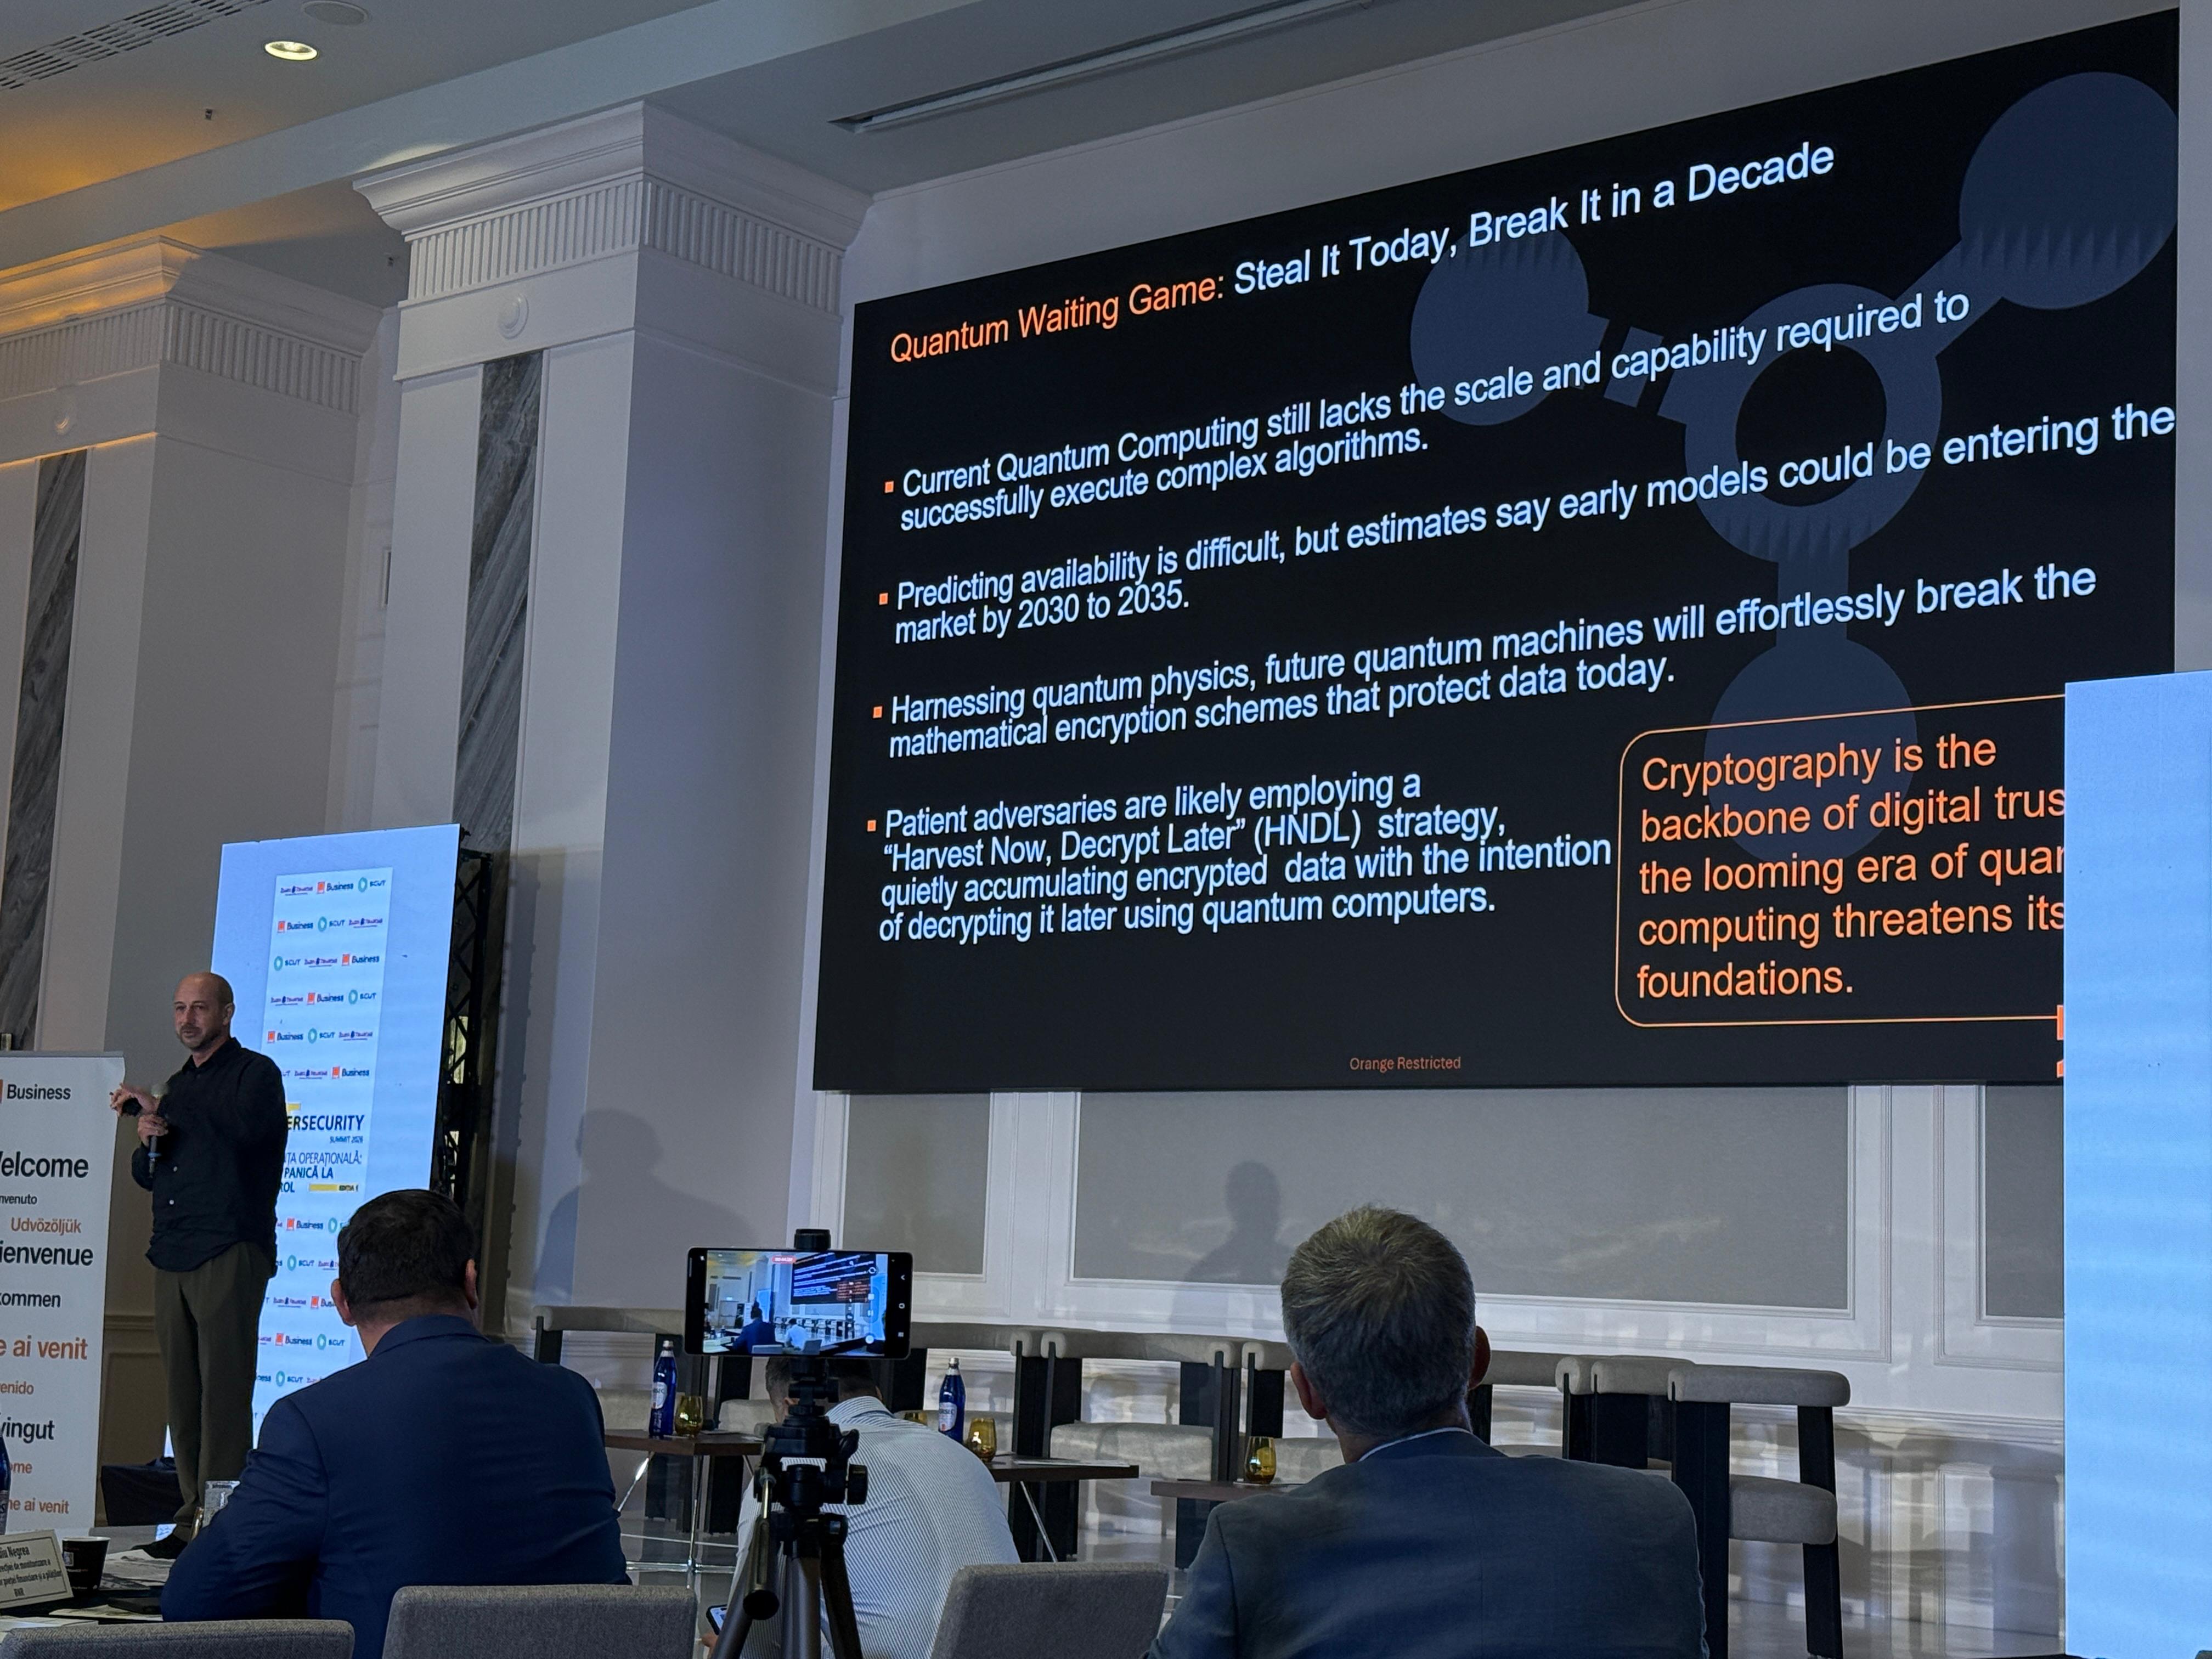
Inteligența artificială este cea mai vizibilă schimbare tehnologică din prezent, dar nu este singura care poate rescrie regulile securității. Calculul cuantic amenință una dintre bazele pe care a fost construit internetul: posibilitatea de a proteja informațiile prin criptare și prin controlul „cheilor de acces”.
În următorii ani, companiile și instituțiile vor trebui să identifice informațiile care trebuie să rămână confidențiale pe termen lung și să găsească soluții de protecție rezistente în fața viitoarelor computere cuantice, a explicat Charl.
„Estimăm că, în următorii zece ani, poate chiar mai devreme, vor exista computere cuantice capabile să decripteze orice informație pe care am criptat-o în ultimii 50 de ani. Nu știm cu exactitate când se va întâmpla acest lucru, iar atunci când se va întâmpla, tehnologia va fi, probabil, foarte costisitoare. Dar ea schimbă construcția fundamentală pe care se bazează în prezent securitatea.”
O altă vulnerabilitate vine din tehnologia operațională care controlează fabrici, nave, sisteme de transport, clădiri și infrastructuri. Din perspectiva securității, aceste sisteme se află cu aproximativ două decenii în urma tehnologiei informatice obișnuite, iar incidentele care le afectează au început să crească accelerat după 2020.
În multe cazuri, atacatorii nu trebuie să compromită direct un utilaj sau un sistem industrial. Este suficient să blocheze infrastructura IT de care depind operațiunile. Când angajații nu își mai pot folosi computerele, compania poate pierde și controlul fabricii sau al serviciilor sale.
„Înainte de 2020, atunci când era atacat ceva fizic, ceva care se putea mișca, evenimentul devenea o știre extraordinară. Astăzi, asemenea incidente au devenit destul de obișnuite. În majoritatea situațiilor, atacatorii nu compromit direct tehnologia operațională, ci infrastructura IT de care aceasta depinde. Fabricile nu mai pot funcționa deoarece companiile nu își mai pot controla computerele și, prin urmare, nu își mai pot controla operațiunile”, a mai spus Charl.
Primul lucru pe care organizațiile ar trebui să îl facă este să își reducă suprafața de atac: mai puține sisteme conectate inutil, mai puține servicii expuse și o segmentare mai bună a rețelelor. Urmează gestionarea vulnerabilităților, un proces elementar, dar pe care multe companii îl execută lent.
Orange Cyberdefense analizează pentru rapoartele sale anuale aproximativ două milioane de vulnerabilități confirmate pe dispozitivele clienților. În cazul problemelor cu risc ridicat sau critic, durata medie până la remediere ajunge la aproximativ 160 de zile.
„Este nevoie de aproape jumătate de an, în medie, pentru eliminarea unei vulnerabilități de acest tip din rețeaua unei companii. Acesta este un eșec critic, iar într-o epocă a inteligenței artificiale și a Internet of Things ne va costa enorm”, a avertizat Charl.
Expertul descrie această problemă drept o „datorie de securitate”, acumulată după ani în care investițiile și măsurile de protecție au fost amânate. AI nu a creat toate vulnerabilitățile pe care le va exploata, dar le poate descoperi mai rapid și mai sistematic.
„Dacă există o fisură în securitatea internetului, un singur loc în care cineva a făcut o greșeală, o singură persoană care va apăsa pe un link sau cineva care nu și-a schimbat parola pentru că s-a considerat prea inteligent pentru a fi păcălit, acea vulnerabilitate va fi găsită. Datoria de securitate acumulată prin lipsa investițiilor din ultimele decenii va ajunge la scadență.”
AI este o revoluție, dar atacurile rămân o evoluție
Charl face o distincție între impactul general al inteligenței artificiale și efectul său strict asupra atacurilor cibernetice. Capacitatea unui sistem informatic de a lucra autonom, la un nivel comparabil cu cel al unei persoane, este fără precedent și reprezintă o revoluție.
Din perspectiva mecanicii unui atac, AI este însă mai degrabă o evoluție. Sistemele autonome nu pot încălca regulile fundamentale ale tehnologiei și nu pot compromite un computer complet inaccesibil. Ele pot însă încerca de mai multe ori, la o viteză și la o scară imposibile pentru un singur atacator uman.
Pentru a explica diferența, Charl a folosit analogia unui pilot AI instalat într-o mașină de Formula 1. Pilotul nu obosește, nu renunță, face foarte puține greșeli și poate beneficia de experiența tuturor piloților ale căror date le-a analizat. Dar mașina rămâne supusă acelorași limite fizice.
„Deși agentul AI poate reprezenta cel mai bun pilot pe care l-a văzut vreodată lumea, legile fizice ale deplasării pe circuit nu s-au schimbat. Acesta este cadrul prin care privim securitatea în contextul inteligenței artificiale. Nu aruncăm la gunoi tot ceea ce știam despre securitate. Considerăm că principiile pe care le cunoșteam rămân valabile”, a explicat el.
AI schimbă însă probabilitatea de succes. Un atacator care încearcă să compromită un singur computer poate eșua, indiferent cât de avansate sunt instrumentele sale. Dacă poate analiza mii de dispozitive și trimite mii de mesaje de phishing, șansele de a găsi o victimă cresc foarte mult.
„Dacă trimiți un singur e-mail de phishing unei singure persoane, probabilitatea de succes este foarte scăzută. Dacă trimiți o mie de mesaje către o mie de persoane, probabilitatea de succes devine extrem de ridicată. Ceea ce aduce AI este persistența. Inteligența artificială continuă să încerce, iar și iar.”
Anul acesta, cercetătorii au început să observe mai clar trecerea de la AI utilizată ca simplu instrument la sisteme care acționează autonom. În primul scenariu, o persoană folosește modelul pentru a scrie malware, a strânge informații sau a pregăti un mesaj de phishing. În cel de-al doilea, sistemul primește o țintă, instrumentele necesare și libertatea de a executa singur pașii atacului.
„Începem să vedem atacuri autonome. Dar trebuie să ne amintim că legile fizicii nu se schimbă. Aceste sisteme AI autonome nu pot face lucruri pe care hackerii obișnuiți nu le-ar putea face. Doar că le pot face mai des și mai repede”, a adăugat el.
Există și probleme de securitate specifice modelelor AI pentru care industria nu are încă soluții complete. Una este dificultatea sistemului de a diferenția datele analizate de comenzile ascunse în interiorul lor.
Un agent care descarcă articole pentru a crea o sinteză ar putea întâlni într-un text o instrucțiune adresată direct modelului: să promoveze știrea, să ignore regulile anterioare sau să execute o altă acțiune. Pentru sistem, atât articolul, cât și comanda sunt tot text.
„Cum poate ști sistemul AI că acel text reprezintă informație și nu o instrucțiune pe care trebuie să o urmeze? Este, în esență, o problemă imposibil de rezolvat complet. Există aspecte ale securității AI pe care încă nu le înțelegem. Aceasta este prima provocare”, a explicat Charl.
De la state la adolescenți: cine atacă o companie
Companiile se confruntă cu trei categorii mari de adversari: state, activiști cibernetici - atacatori independenți care urmăresc obiective politice sau ideologice - și infractori cibernetici. Motivațiile lor diferă, la fel și unele dintre metodele folosite, dar efectele pot ajunge să fie asemănătoare, a spus Charl.
„Actorii statali urmăresc obiective politice, spionaj, perturbarea infrastructurii sau proiectarea puterii. Infractorii sunt interesați în primul rând de profit. Activiștii cibernetici vor să transmită un mesaj și nu trebuie să demonstreze că atacul este profitabil.”
Lipsa unei motivații financiare poate face comportamentul activiștilor cibernetici mai greu de anticipat. O companie poate deveni țintă nu pentru ceea ce face în cadrul unui conflict, ci pentru ceea ce simbolizează.
„Activistul cibernetic nu este angajat de un guvern. Este un operator independent care încearcă să transmită un mesaj. Cu cât atacul său produce perturbări mai mari, cu atât mesajul devine mai puternic. Nu trebuie să obțină profit, așa că nu atacă doar companiile de la care poate obține bani”, a explicat Charl.
Mădălin Dumitru, CEO al SCUT, a spus că statele au dezvoltat specializări diferite. Rusia este asociată operațiunilor psihologice, răspândirii de informații și atacurilor persistente asupra infrastructurii critice. Coreea de Nord și-a construit capacități puternice pentru furtul criptomonedelor, în timp ce China este cunoscută pentru spionaj comercial, proprietate intelectuală și exfiltrarea datelor.
„Nord-coreenii sunt extrem de specializați în compromiterea portofelelor de criptomonede. Au devenit atât de buni, încât îi atacă inclusiv pe infractorii cibernetici pentru a le fura criptomonedele obținute în urma altor atacuri. Despre chinezi știm că sunt foarte concentrați asupra spionajului, inclusiv a spionajului comercial, a furtului proprietății intelectuale și a exfiltrării datelor”, a spus Mădălin Dumitru.
În Rusia, legătura dintre stat și criminalitatea cibernetică poate lua forma tolerării grupărilor care atacă Occidentul, atât timp cât acestea nu afectează infrastructura rusă sau statele din fostul spațiu sovietic. Protecția informală atrage inclusiv infractori din alte țări.
„Dacă ești infractor cibernetic în Rusia și nu ataci infrastructura rusească sau infrastructurile fostelor state sovietice, nu ești urmărit penal pentru atacurile pe care le lansezi împotriva organizațiilor occidentale. De aceea vedem atât de multe grupări ransomware care operează din Rusia, obțin sume foarte mari de bani și nu sunt urmărite penal”, a spus CEO-ul SCUT.
România și-a câștigat, la rândul său, o reputație în zona fraudelor online și a ingineriei sociale. În aceste cazuri, atacatorii nu încearcă neapărat să distrugă infrastructuri sau să proiecteze puterea unui stat, ci să manipuleze persoane și să obțină bani.
„Românii au devenit cunoscuți mai ales pentru fraudele cibernetice. Știți povestea celebrului „Hackerville”. Acești oameni erau foarte specializați în desfășurarea fraudelor online. Era vorba mai degrabă despre inginerie socială”, a adăugat Mădălin.
Sofisticarea tehnică nu garantează însă un rezultat strategic important. Charl a comparat atacul foarte complex asupra instalațiilor iraniene de îmbogățire a uraniului cu compromiterea printr-un simplu e-mail de phishing a contului lui John Podesta, șeful campaniei prezidențiale a lui Hillary Clinton, în 2016.
Primul atac a manipulat centrifuge industriale și i-a indus în eroare pe operatori, dar nu a eliminat pe termen lung capacitățile nucleare ale Iranului. Al doilea a pornit de la un link accesat într-un e-mail și a ajuns să influențeze dezbaterea politică din jurul alegerilor americane.
„Există o diferență între nivelul abilităților tehnice pe care le deții și cât de bine înțelegi să folosești acele abilități pentru a genera efectul pe care îl urmărești”, a punctat Charl.
Această adaptabilitate este și unul dintre avantajele infractorilor în fața companiilor. Charl a vorbit despre un studiu realizat asupra unei practici de securitate pentru care organizațiile cheltuiau sume mari și despre care toată lumea presupunea că funcționează. Cercetarea longitudinală a arătat că practica nu contribuia, de fapt, la rezolvarea problemei.
Rezultatele au fost prezentate în America, Asia și Europa, dar companiile au continuat să urmeze aceeași procedură. Atacatorii nu își permit însă același conservatorism: dacă o metodă nu le mai aduce bani, o abandonează.
„Am susținut prezentarea în America, Asia și Europa. Știți ce s-a întâmplat după aceea? Nimic nu s-a schimbat. Nimeni nu a vrut să asculte. Am continuat să repetăm aceleași lucruri. În schimb, actorii care încearcă să vă fure banii nu vor continua să facă același lucru dacă metoda respectivă nu mai funcționează. Ei reacționează la stimulente și își modifică permanent comportamentul”, a explicat reprezentantul Orange Cyberdefense.
IMM-urile, victime și porți de intrare spre organizațiile mari
Ransomware-ul rămâne una dintre cele mai vizibile și costisitoare forme de criminalitate cibernetică. Atacurile pot opri activitatea unei companii mari, dar efectele lor se răspândesc în întregul lanț de furnizori, unde mii de firme mici depind de organizația afectată.
Pentru România, cifrele sunt mai reduse decât în economiile mari, însă direcția este aceeași: numărul incidentelor crește, iar accelerarea a devenit vizibilă în ultimii ani. Multe dintre victime sunt microîntreprinderi și companii cu până la 50 de angajați.
„Există o corelație directă între dimensiunea economiei și numărul victimelor. Pe măsură ce economia se dezvoltă, va continua să crească și numărul potențialelor victime. Toate companiile raportate ca victime ale acestui tip de infracțiune au fost întreprinderi mici sau mijlocii. Multe se află chiar în partea de jos a scalei: microîntreprinderi cu unu până la nouă angajați sau firme cu 10-50 de angajați”, a mai explicat Charl.
Companiile mari au echipe, proceduri și bugete care le permit să înțeleagă și să gestioneze mai bine un incident. Firmele mici sunt mai vulnerabile, dar nu sunt izolate: ele se conectează la clienți mari, instituții și platforme publice și pot deveni o cale de acces către sisteme mai importante.
Mădălin a spus că IMM-urile sunt simultan suficient de mici pentru a fi ignorate în strategiile mari de securitate și suficient de importante pentru a fi atractive pentru infractori. AI amplifică riscul, deoarece le permite grupărilor să atace automat un număr foarte mare de ținte.
„IMM-urile sunt interconectate cu organizațiile mari și cu instituțiile. Gândiți-vă, de exemplu, la SPV și la toate integrările digitale pe care vrem să le avem. IMM-urile pot genera vulnerabilități de securitate pentru organizațiile și instituțiile mai mari cu care sunt conectate”, a explicat CEO-ul SCUT.
În acest context, furnizorii de securitate încearcă să adapteze servicii pentru bugetele companiilor mici, care nu își permit infrastructura și echipele unei corporații. SCUT și-a propus să ofere un nivel minim de protecție la un cost comparabil, potrivit lui Mădălin, cu „prețul unei cafele pe zi”.
„Sunt suficient de mici încât să nu fie luate întotdeauna în considerare, dar sunt extrem de importante pentru grupările de criminalitate cibernetică. De aceea vedem un număr atât de mare de IMM-uri atacate. Acum, atacurile sunt amplificate de inteligența artificială și pot fi scalate foarte ușor”, a adăugat Mădălin.
Compania „impenetrabilă”
În aproximativ 15 ani de teste de penetrare și mii de proiecte, Mădălin Dumitru a spus că a întâlnit vulnerabilități în aproape orice organizație. De regulă, toate companiile au, la un anumit moment, cel puțin o problemă critică.
A existat însă și o excepție: o organizație în care echipa sa nu a reușit să identifice nicio cale de acces, deși a încercat atât atacuri tehnice, cât și inginerie socială. Explicația nu a fost un produs miraculos, ci cultura construită de proprietarul companiei după ce trecuse printr-un incident devastator.
„Fusese victima unui atac cibernetic atât de grav și pierduse atât de mulți bani, încât fusese aproape să își piardă casa. Din acel moment, a devenit aproape paranoic în privința securității. Întreaga organizație și toți oamenii din jurul lui au adoptat aceeași mentalitate, în care securitatea era primordială”, a povestit Mădălin.
Antreprenorul recruta inclusiv persoane care fuseseră anterior victime ale atacurilor cibernetice. Experiența le făcea să pună sub semnul întrebării orice solicitare neobișnuită și să nu trateze procedurile de securitate drept o formalitate.
Echipa lui Mădălin a încercat să convingă angajații să facă lucruri pe care nu ar fi trebuit să le facă și a testat inclusiv personalul auxiliar. Nimeni nu a oferit însă o cale de intrare.
„Indiferent ce întrebare le adresai, deveneau imediat suspicioși: De ce mă întrebi acest lucru?. Nu am avut nicio șansă să pătrundem în organizație. Inclusiv personalul de curățenie era extrem de bine instruit. Nu am reușit să convingem pe cineva mici măcar să accepte o mită”, a spus CEO-ul SCUT.
Exemplul nu înseamnă că o companie poate atinge o stare permanentă de securitate. Mediul se modifică, apar vulnerabilități noi, iar o organizație protejată astăzi poate deveni expusă peste câteva săptămâni.
„Am văzut exemplul unei organizații care părea impenetrabilă. Dar lucrurile sunt dinamice. Dacă ești în siguranță astăzi, nu înseamnă că vei fi în siguranță și peste o lună”, a adăugat Mădălin.
Când securitatea unui furnizor devine problema întregului ecosistem
Într-o economie interconectată, o companie nu își mai poate evalua securitatea doar la nivelul propriilor sisteme. Clienții, furnizorii și partenerii formează același lanț, iar compromiterea unei verigi mici poate afecta întregul ecosistem.
Compania care l-a impresionat cel mai mult pe Charl este ASML, producătorul olandez de echipamente pentru fabricarea semiconductorilor. Organizația ocupă o poziție esențială în lanțul global al industriei tehnologice și a dezvoltat o abordare pe care o numește „securitatea ecosistemului”.
„Ei spun: Existăm în interiorul și în beneficiul unui lanț de aprovizionare. Foarte mulți oameni depind de noi, dar și noi depindem de foarte mulți oameni. Întrebarea lor este cum pot ridica nivelul de securitate al întregului ecosistem, astfel încât toate organizațiile din jurul lor să fie mai bine protejate”, a explicat Charl.
Aceeași idee apare și în modul în care expertul vorbește despre răspunsul la noul context geopolitic. Independența nu mai este suficientă, deoarece nicio companie și nicio țară nu își poate produce singură toate tehnologiile și nu se poate apăra singură împotriva tuturor tipurilor de atacatori.
Următorul pas este interdependența asumată: companiile trebuie să colaboreze între industrii, să își privească furnizorii ca parteneri și să înțeleagă că succesul fiecărei organizații depinde de reziliența celorlalte.
„Trebuie să construim parteneriate între industrii și să începem să îi privim ca aliați pe cei pe care înainte îi consideram concurenți. În relația cu furnizorii, nu ar trebui să îi mai privim doar ca pe niște vânzători, ci să începem să îi considerăm parteneri”, a spus Charl.
Costul pe care nu îl vedem în bugetele de securitate
Atacurile cibernetice impun economiilor trei tipuri de costuri. Primul este cel financiar: banii pierduți direct de companie, activitatea întreruptă și efectul propagat asupra furnizorilor, angajaților și economiei.
Al doilea este costul psihologic. Un antreprenor care își vede afacerea blocată, un angajat care își pierde locul de muncă sau un pacient al unui spital atacat nu experimentează incidentul doar ca pe o problemă tehnică. Teama și anxietatea se acumulează și se transformă în neîncredere.
„Incapacitatea de a-i proteja pe toți membrii societății erodează încrederea, mai ales încrederea în instituții. Oamenii nu vor mai avea încredere în bănci, în bancomate sau în guvern, deoarece vor considera că aceste instituții nu sunt capabile să îi protejeze”, a avertizat Charl.
Al treilea este costul pierderii concentrării. În loc să își folosească resursele pentru dezvoltare, inovare și adoptarea inteligenței artificiale, companiile și statele sunt obligate să răspundă incidentelor și să se apere. Pentru economiile care încearcă să recupereze decalajele față de țările dezvoltate, această presiune reduce capacitatea de creștere.
„Țările noastre nu ar trebui să fie preocupate în primul rând de modul în care inteligența artificială ne-ar putea face rău. Ar trebui să ne concentrăm asupra modului în care putem folosi AI pentru a maximiza creșterea și oportunitățile. În schimb, suntem obligați să ne îndreptăm atenția în altă parte”, a spus Charl.
Efectul nu se limitează la câteva companii atacate. Actorii statali, activiști cibernetici și infractorii exercită împreună o presiune sistemică asupra economiei și reduc capacitatea unei societăți de a-și construi viitorul.
„Acești trei actori nu afectează doar anumite companii. Ei exercită împreună o presiune coerentă și sistemică asupra tuturor, limitând capacitatea de a crește, de a ne atinge potențialul și de a construi viitorul pentru care am muncit atât de mult”, a adăugat el.
Lumea nu mai funcționează după aceleași reguli, iar activitatea nu mai poate continua ca și cum tehnologia, economia și politica ar fi domenii separate. Recunoașterea schimbării este primul pas, urmat de colaborarea dintre companii, industrii, instituții și țări.
„Întrebarea pe care ar trebui să ne-o adresăm nu este doar: Cât ar trebui să cheltuiesc pentru securitatea cibernetică?. Întrebarea este: Ce ar trebui să facem împreună, ca societate, pentru a ne asigura că putem continua să mergem înainte, chiar și atunci când lumea din jurul nostru devine tot mai nesigură?”, a concluzionat Charl van der Walt.